
Autore

L’utilizzo dell’Intelligenza Artificiale nei processi aziendali apre un nuovo fronte anche per l’Organismo di Vigilanza ex D.Lgs. 231/2001.
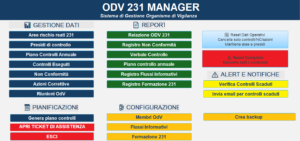
ODV 231 Manager – Software Gestione Attività Organismo di Vigilanza D.Lgs. 231/2001
Il Problema Gestire manualmente la compliance 231 significa: - ❌ 15-20 ore al mese perse in Excel e documenti Word - ❌ Rischio di perdere traccia di controlli…
Vai alla scheda
Suite Aggiornamento Modello 231 — Reati IA (art. 437-bis e art. 612-quater c.p.)
IL PROBLEMA AGGIORNARE IN MODO VELOCE E COMPLETO IL MODELLO 231 AI NUOVI REATI PRESUPPOSTO IA Il D.Lgs. 231/01 si è arricchito di due nuovi reati presupposto legati…
Vai alla schedaSe l’impresa utilizza sistemi IA nei processi sensibili, non è sufficiente aggiornare il Risk Assessment e introdurre nuove policy o procedure. Occorre verificare che questi presidi siano effettivamente applicati e rispettati.
Ed è proprio qui che entra in gioco l’OdV.
L’art. 6 del D.Lgs. 231/2001 attribuisce all’Organismo il compito di vigilare sul funzionamento e sull’osservanza del Modello e di curarne l’aggiornamento. La norma richiede inoltre che il Modello preveda specifici protocolli e obblighi informativi nei confronti dell’Organismo.
L’introduzione dell’IA non modifica la funzione istituzionale dell’OdV, ma modifica l’oggetto della sua vigilanza.
Il Piano di Vigilanza dovrebbe pertanto essere aggiornato introducendo controlli specifici sui processi nei quali vengono utilizzati sistemi di Intelligenza Artificiale.
1. Il primo controllo: esiste un inventario dei sistemi IA?
La prima domanda dell’OdV dovrebbe essere molto semplice:
quali sistemi di Intelligenza Artificiale utilizza realmente l’organizzazione?
L’OdV può quindi richiedere l’elenco aggiornato dei sistemi IA adottati dall’ente, verificando almeno:
- denominazione e tipologia del sistema;
- fornitore;
- funzione aziendale utilizzatrice;
- finalità;
- responsabile interno;
- categorie di utenti autorizzati;
- processi aziendali interessati;
- eventuale classificazione ai sensi dell’AI Act;
- dati utilizzati;
- modalità di supervisione umana.
Il controllo non dovrebbe però limitarsi ai sistemi ufficialmente acquistati.
L’OdV dovrebbe verificare anche se l’organizzazione abbia adottato misure per individuare e contrastare fenomeni di Shadow AI, ossia l’utilizzo di strumenti IA non preventivamente autorizzati.
L’assenza di un inventario affidabile rappresenta già un primo elemento di attenzione: se l’impresa non conosce i sistemi utilizzati, difficilmente può averne valutato adeguatamente i rischi 231.
Contenuto riservato agli abbonati Alert231.it
Sei già abbonato? Accedi per continuare a leggere l’articolo.